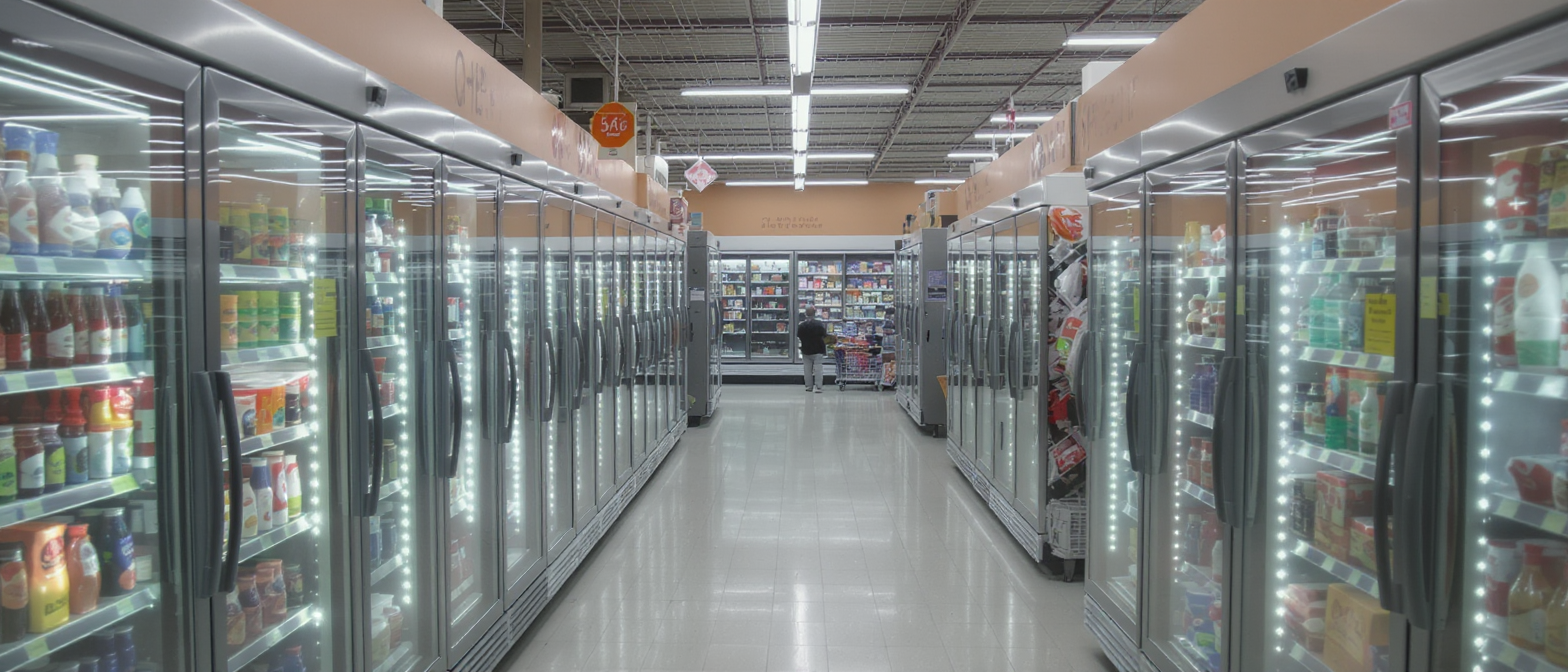
Des congélateurs poussés jusqu’à 50 °C, des rayons réfrigérés vidés et des denrées impropres à la vente : dans la nuit du 1er au 2 novembre, des dizaines de supermarchés européens ont été touchés par une nouvelle vague de cyberattaques. Belgique, Luxembourg, Suède, Finlande, Estonie, Pays-Bas et Irlande figurent parmi les pays concernés. Les pirates auraient pris le contrôle à distance des régulateurs de température, avec une méthode qui rappelle l’opération menée en France le 12 octobre, laquelle avait affecté entre 500 et 700 magasins et provoqué des pertes estimées à plusieurs dizaines de millions d’euros.
Carrefour, Intermarché, Delhaize, Colruyt, Spar, Ikea, ICA, Coop et SuperValu comptent parmi les enseignes citées dans les signalements. Les conséquences dépassent toutefois les pertes commerciales : une rupture de la chaîne du froid menace la sécurité alimentaire et oblige à jeter des produits parfois encore emballés. Pour les responsables de magasins, l’urgence consiste à sécuriser les installations et à limiter les dégâts. Pour les enquêteurs, une autre question demeure entière : qui mène ces attaques en série, et dans quel but ?
Cyberattaques contre les frigos de supermarché : les enseignes touchées en Europe
Les incidents signalés le 2 novembre dessinent une campagne géographiquement dispersée, sans que tous les cas recensés aient nécessairement la même ampleur. En Belgique, Carrefour a indiqué que 15 de ses 700 magasins avaient été touchés, tandis qu’Intermarché faisait état d’une quinzaine de points de vente concernés. En Suède, six magasins Coop ont été affectés, et en Irlande, 13 supermarchés SuperValu ont été signalés, selon les médias cités dans les premiers comptes rendus.
Les pertes illustrent le coût immédiat du piratage informatique. Près d’Anvers, un boucher a évalué à 15 000 euros la valeur de la viande devenue inutilisable après que ses réfrigérateurs ont été réglés à 18 °C. Dans certains magasins, des congélateurs auraient même atteint 50 °C : au-delà du gaspillage, ces températures imposent de traiter les stocks comme un risque potentiel pour la sécurité alimentaire.
- Belgique : des magasins Carrefour et Intermarché, ainsi que des établissements Delhaize, Colruyt, Spar et Ikea, ont été cités dans les signalements.
- Suède : six magasins Coop ont rapporté des perturbations, tandis que des points de vente ICA figurent également parmi les enseignes mentionnées.
- Irlande : 13 supermarchés SuperValu auraient été touchés.
- Autres pays signalés : Luxembourg, Finlande, Estonie et Pays-Bas complètent la liste des pays concernés.
Les chiffres disponibles décrivent des magasins touchés, pas nécessairement le nombre total d’équipements compromis. Cette distinction est importante : une installation frigorifique centralisée peut réguler plusieurs vitrines et chambres froides à la fois. Les premiers éléments sur la propagation de l’opération sont rapportés par Le Monde et dans le suivi de RFI.
Piratage informatique : des systèmes frigorifiques connectés mais mal protégés
La méthode décrite ne repose pas nécessairement sur une technique complexe. De nombreux équipements de réfrigération sont reliés à Internet afin que les équipes techniques puissent surveiller et ajuster les températures à distance. Lorsque leurs interfaces de contrôle restent accessibles en ligne et sont protégées par des identifiants faibles ou des configurations obsolètes, elles peuvent devenir une porte d’entrée pour des intrus.
À propos de l’attaque française d’octobre, le directeur de l’Anssi, Vincent Strubel, a évoqué des défauts de sécurisation élémentaires, notamment des mots de passe insuffisamment robustes. L’âge de certains équipements constitue un autre facteur de risque : plusieurs installations utilisant des systèmes Danfoss ou Dixell ne bénéficieraient plus de mises à jour de sécurité. Les mêmes familles de matériels avaient été mentionnées lors de l’incident français, puis dans les signalements européens de novembre. Un point détaillé sur ces failles est publié par Le Monde Informatique.
En Suède, un représentant de Coop a notamment indiqué que les magasins concernés utilisaient une connexion mobile 4G plutôt qu’un système 5G actualisé. Ce détail ne signifie pas que la 4G constitue à elle seule une faille : il souligne plutôt la diversité des architectures, des niveaux de maintenance et des protections déployés dans les magasins. Pour les exploitants, la cybersécurité des objets connectés devient ainsi une question opérationnelle autant qu’informatique.
La priorité est donc moins de remplacer indistinctement chaque équipement que de réduire les accès exposés, de renforcer l’authentification et de vérifier les possibilités de mise à jour. Le rappel vaut pour toute installation pilotable à distance : une interface utile aux techniciens peut aussi devenir un point d’entrée si elle n’est pas correctement protégée.
Le mystère des pirates : sabotage, démonstration de force ou action isolée ?
Aucune revendication ni attribution officielle n’a, à ce stade, permis d’identifier les auteurs. L’absence de demande de rançon affaiblit l’hypothèse d’une opération motivée par un gain financier immédiat, sans suffire à établir une motivation politique. Les experts interrogés évoquent notamment la possibilité d’un acteur étatique cherchant à démontrer sa capacité de nuisance, ou celle d’un pirate agissant seul pour des raisons encore inconnues.
Rafe Pilling, responsable du renseignement sur les menaces chez Sophos, a présenté ces scénarios au Guardian. Marta Rybczynska, fondatrice de l’entreprise de cybersécurité Ygreky, estime également qu’une opération commanditée par un État mérite d’être considérée. Mais la simplicité des procédés complique l’attribution : des identifiants faibles et des équipements exposés peuvent être exploités aussi bien par un individu que par un groupe organisé.
La séquence française du 12 octobre, suivie par les incidents de novembre dans plusieurs pays, donne à l’affaire une dimension transfrontalière. Elle ne prouve toutefois pas, à elle seule, que chaque épisode relève d’une seule campagne ou d’un commanditaire commun. Le dossier d’Euronews sur les supermarchés européens examine également la possibilité que l’intelligence artificielle facilite le repérage de systèmes vulnérables et l’automatisation d’attaques à grande échelle.
Le risque dépasse enfin le seul commerce alimentaire. Chauffage, ascenseurs et installations industrielles reposent eux aussi sur des équipements connectés pouvant être pilotés à distance. Le commissaire européen à l’Agriculture, Christophe Hansen, a dénoncé une tentative délibérée de perturber l’approvisionnement alimentaire et d’entamer la confiance des consommateurs. Tant que le mystère des pirates demeure entier, la multiplication des attaques rappelle surtout qu’une défaillance numérique peut rapidement se traduire par une rupture de la chaîne du froid, des pertes économiques et une pression directe sur la sécurité alimentaire.
