Les infrastructures énergétiques entrent dans une phase de vulnérabilité accrue à mesure que leur pilotage s’appuie sur des équipements connectés et des systèmes automatisés. Tomislav Vazdar, fondateur et directeur général du cabinet Riskoria, estime que les cyberattaques contre les énergies renouvelables et les installations de chauffage pourraient se multiplier. Le risque ne tient pas seulement à la mise à l’arrêt d’un site : une perturbation simultanée de plusieurs installations pourrait compliquer l’équilibrage des réseaux électriques et peser sur la sécurité énergétique.
Les précédents évoqués par l’expert dépassent le cadre des centrales. Des supermarchés européens ont été visés par des intrusions dans leurs systèmes frigorifiques, avec, selon les cas rapportés, des températures de stockage fortement perturbées. En 2026, la question centrale est donc celle de la propagation : comment une attaque locale peut-elle devenir un problème pour tout un réseau ? La réponse dépend autant de la protection des systèmes que de la capacité des opérateurs à détecter une anomalie et à maintenir le service.
Table des matières
Infrastructures énergétiques : pourquoi le risque de cyberattaque augmente
La numérisation facilite le contrôle à distance des installations, mais elle multiplie aussi les points d’entrée possibles. Éoliennes, panneaux solaires, dispositifs de chauffage et équipements de distribution s’appuient sur des logiciels et des liaisons de communication dont la sécurisation doit suivre le rythme du déploiement.
Dans son entretien, Tomislav Vazdar alerte sur la probabilité d’attaques réussies, en particulier contre des installations moins protégées que les grands opérateurs historiques. Le danger est moins celui d’un scénario spectaculaire isolé que celui d’incidents répétés, susceptibles de perturber la production ou la distribution.
Des installations connectées, des points d’entrée plus nombreux
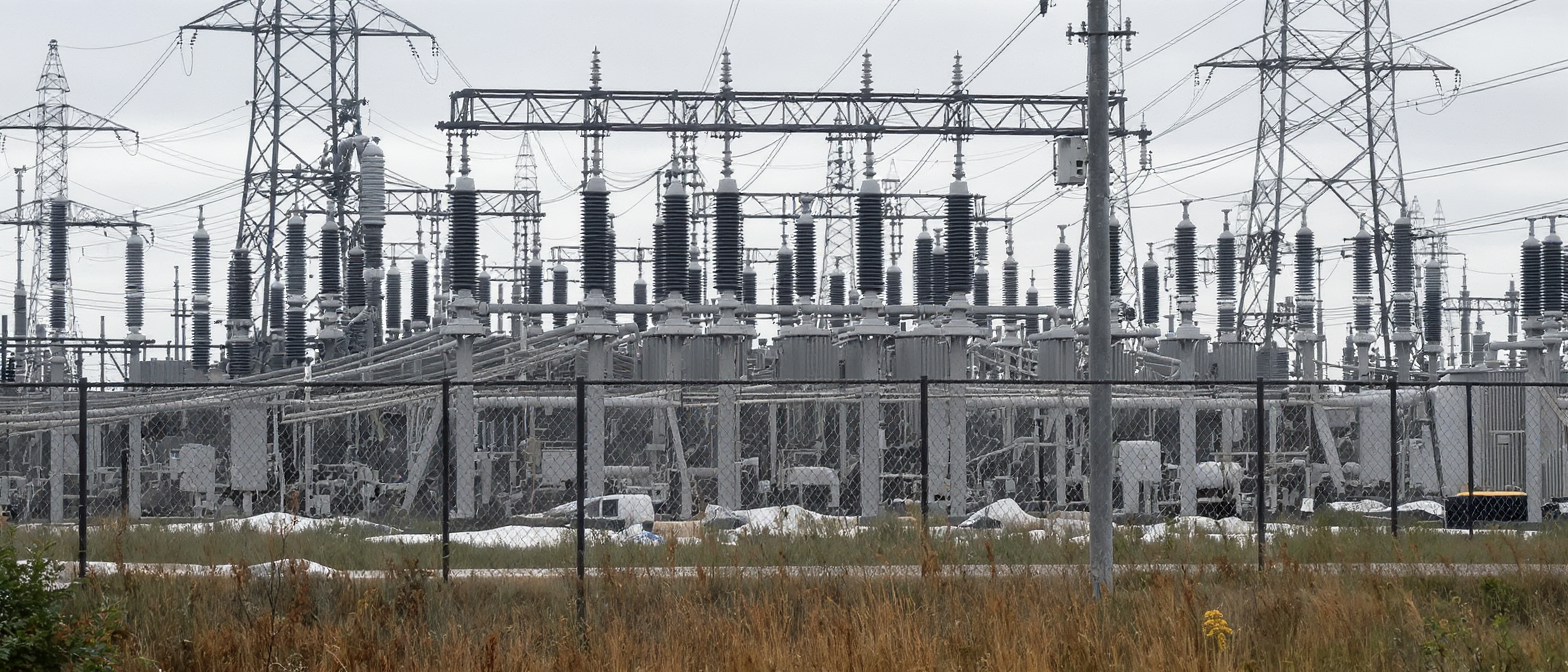
La transition énergétique répartit la production entre davantage de sites, parfois éloignés et pilotés à distance. Cette architecture peut améliorer la flexibilité du système, mais elle impose une surveillance cohérente des équipements, des accès fournisseurs et des connexions entre réseaux industriels et informatiques.
Les attaques visant les systèmes frigorifiques de magasins illustrent cette logique : une installation qui paraît secondaire peut provoquer des pertes matérielles et désorganiser une activité essentielle. Pour les opérateurs de chauffage ou de production renouvelable, la priorité consiste à repérer les équipements exposés avant qu’une intrusion ne se transforme en interruption de service.
Cyberattaques contre l’énergie : des incidents locaux aux effets en chaîne
Un incident numérique ne se limite pas nécessairement à l’entreprise touchée. Si plusieurs installations réagissent de manière imprévue ou cessent de communiquer avec leur opérateur, la gestion de l’équilibre entre production et consommation devient plus complexe. C’est ce risque de cumul que recouvre l’alerte sur un possible effet de masse.
Les chiffres disponibles donnent une indication de l’ampleur de la pression, sans permettre de comparer directement tous les types d’incidents. Un relevé relayé en 2026 fait état de 3 018 cyberattaques au premier semestre 2025 contre plusieurs secteurs essentiels en Europe, dont l’énergie, l’eau, les transports et les administrations publiques ; il ne s’agit donc pas d’un décompte consacré au seul secteur énergétique. De son côté, un jeu de données recensant 119 incidents dans l’énergie entre 2022 et 2024 éclaire la diversité géographique des événements étudiés.
Ces séries ne mesurent pas toutes la même chose : période, périmètre et méthode de recensement diffèrent. Leur intérêt tient surtout au signal qu’elles dessinent, celui d’une exposition persistante des services essentiels, comme le détaillent ce point sur les attaques touchant l’énergie et l’eau en Europe et cette synthèse des incidents énergétiques recensés entre 2022 et 2024. Le nombre d’attaques ne suffit pas à mesurer le risque : leur capacité à perturber des opérations critiques est déterminante.
Sécurité énergétique : renforcer la protection des systèmes
La réponse suppose une coordination entre équipes informatiques, exploitants industriels et responsables de la continuité d’activité. Les dispositifs conçus pour les bureaux ne suffisent pas toujours à protéger des équipements industriels, dont l’arrêt peut avoir des conséquences directes sur la production ou la distribution.
Les recommandations consacrées à la protection des infrastructures critiques du secteur énergétique soulignent l’importance d’une démarche adaptée aux risques opérationnels. Elle passe notamment par une connaissance précise des actifs, une limitation des accès et des exercices permettant de tester la réaction en cas d’incident.
- Cartographier les équipements connectés afin d’identifier les systèmes anciens, isolés ou accessibles depuis l’extérieur.
- Séparer les réseaux industriels et bureautiques pour réduire les possibilités de propagation d’une intrusion.
- Contrôler les accès des prestataires, en limitant les droits aux opérations nécessaires et à leur durée.
- Préparer des procédures de fonctionnement dégradé afin de maintenir les services essentiels si les outils numériques deviennent indisponibles.
- Tester régulièrement les plans de réponse avec les équipes techniques et les responsables de l’exploitation.
Ces mesures ne suppriment pas les menaces numériques, mais elles réduisent les chances qu’une faille isolée se transforme en crise opérationnelle. La résilience des infrastructures dépend ainsi autant de la prévention que de la rapidité de reprise.
La résilience des infrastructures, enjeu économique et opérationnel
Pour les entreprises, le coût d’une attaque ne se limite pas aux dépenses de remise en état. Une interruption peut affecter les clients, les fournisseurs et la continuité d’activités dépendantes de l’électricité ou du chauffage ; dans certains cas, les conséquences financières se prolongent bien après le rétablissement des systèmes.
La cybersécurité devient donc un investissement de continuité, et non un simple poste informatique. Pour un gestionnaire de réseau ou un exploitant d’énergies renouvelables, l’enjeu est de maintenir la capacité à produire, distribuer et superviser les installations même lorsqu’une partie des outils numériques est compromise. La sécurité énergétique se mesure aussi à la capacité du système à encaisser une attaque sans perdre le contrôle de ses fonctions essentielles.
